Strona główna / Poradniki / AI a dane firmowe — o co zapytać przed wdrożeniem
Bezpieczeństwo AIAI a dane firmowe — o co zapytać przed wdrożeniem
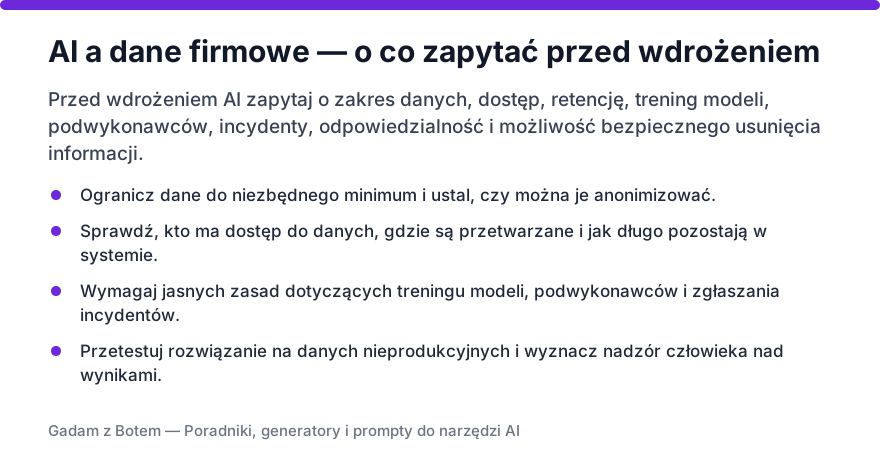
Przed wdrożeniem AI trzeba ustalić, jakie dane trafią do systemu, kto będzie nimi zarządzał i jak można je usunąć. Kluczowe pytania dotyczą celu przetwarzania, dostępu, przechowywania, wykorzystania danych do rozwoju usługi oraz reakcji na incydenty. Sama deklaracja bezpieczeństwa dostawcy nie zastępuje analizy ryzyka dopasowanej do konkretnego zastosowania.
Jakie dane trafią do systemu i po co
Najpierw należy opisać planowany przypadek użycia i wskazać, jakie informacje są niezbędne do jego realizacji. Warto zapytać, czy system będzie otrzymywał dane osobowe, informacje poufne, dane klientów, dokumenty finansowe lub tajemnice przedsiębiorstwa. Im bardziej wrażliwy materiał, tym silniejsze powinny być uzasadnienie biznesowe i zabezpieczenia.
Dostawca powinien jasno określić, czy dane są wykorzystywane wyłącznie do wykonania polecenia, czy także do ulepszania usługi. Trzeba również ustalić, czy możliwe jest ograniczenie zakresu danych, anonimizacja lub pseudonimizacja przed wysłaniem ich do narzędzia.
- Jaki jest konkretny cel przetwarzania danych?
- Które pola można usunąć, zamaskować albo zastąpić danymi testowymi?
- Czy dane wejściowe i wyniki są wykorzystywane do trenowania lub ulepszania systemu?
Kto ma dostęp do danych
Należy ustalić, kto po stronie firmy i dostawcy może przeglądać dane oraz wyniki generowane przez system. Istotne są role użytkowników, zasada najmniejszych uprawnień, uwierzytelnianie wieloskładnikowe i możliwość odebrania dostępu po zmianie stanowiska lub odejściu pracownika.
Pytania powinny obejmować także sposób połączenia AI z firmowymi aplikacjami. Integracja z pocztą, systemem dokumentów lub bazą klientów może zwiększać użyteczność, ale jednocześnie poszerza zakres skutków błędnej konfiguracji. Warto wymagać oddzielnych środowisk dla testów i produkcji oraz rejestrowania operacji administracyjnych.
Gdzie i jak długo przechowywane są informacje
Przed podpisaniem umowy trzeba poznać zasady przechowywania promptów, plików, wyników i logów technicznych. Zapytaj o lokalizację przetwarzania, okres retencji, kopie zapasowe oraz sposób usuwania danych z aktywnych systemów i archiwów.
Ważna jest możliwość uzyskania potwierdzenia usunięcia danych oraz odzyskania informacji potrzebnych przy zakończeniu współpracy. Jeśli dostawca korzysta z podwykonawców, firma powinna znać ich rolę i zasady przekazywania danych. Ustalenia te powinny znaleźć się w dokumentacji, a nie wyłącznie w prezentacji handlowej.
- Jak długo przechowywane są dane i logi?
- Czy dane są przetwarzane przez podwykonawców?
- Jak wygląda eksport i usunięcie danych po zakończeniu usługi?
Jak podzielona jest odpowiedzialność
Firma powinna ustalić, kto odpowiada za konfigurację, kontrolę dostępu, ocenę wyników i zgłaszanie incydentów. Dostawca może zabezpieczać infrastrukturę, ale nie przejmuje automatycznie odpowiedzialności za błędne decyzje, niewłaściwe dane wejściowe ani sposób użycia systemu przez pracowników.
Warto sprawdzić zgodność planowanego zastosowania z wewnętrznymi zasadami bezpieczeństwa, ochrony danych i zarządzania dostawcami. Należy też uzgodnić terminy powiadamiania o incydentach, dostęp do informacji potrzebnych podczas audytu oraz procedurę zawieszenia integracji, gdy pojawi się ryzyko.
Jak przetestować rozwiązanie przed startem
Wdrożenie warto rozpocząć od ograniczonego pilotażu z danymi sztucznymi, zanonimizowanymi albo o niskiej wrażliwości. Test powinien sprawdzać nie tylko jakość odpowiedzi, lecz także możliwość wycieku informacji, działanie uprawnień, ślady w logach i zachowanie integracji po błędnej konfiguracji.
Przed uruchomieniem produkcyjnym trzeba określić, kiedy wynik AI wymaga weryfikacji człowieka i kto może zatwierdzić użycie go w procesie biznesowym. Czy dane wpisywane do chatbota są bezpieczne? Odpowiedź zależy od konfiguracji, umowy, rodzaju informacji i praktyk użytkowników, dlatego należy sprawdzić te elementy osobno zamiast zakładać bezpieczeństwo na podstawie samej nazwy narzędzia.
- Zdefiniuj dane, których nie wolno wprowadzać do systemu.
- Ustal właściciela procesu i osobę zatwierdzającą wyniki.
- Powtarzaj przeglądy uprawnień, logów i konfiguracji po zmianach.
Najczęstsze pytania
Czy można używać AI z poufnymi danymi firmy?
Można to rozważać dopiero po sprawdzeniu warunków przetwarzania, zabezpieczeń, dostępu i retencji. Zakres danych powinien być ograniczony do niezbędnego minimum, a zastosowanie zaakceptowane przez osoby odpowiedzialne za bezpieczeństwo i zgodność.
O co zapytać dostawcę AI w sprawie treningu modeli?
Zapytaj, czy dane wejściowe, pliki, rozmowy i wyniki są wykorzystywane do trenowania lub ulepszania usługi. Ustal, czy można wyłączyć takie wykorzystanie i czy wyłączenie obejmuje także logi oraz dane przekazywane podwykonawcom.
Czy anonimizacja zawsze rozwiązuje problem ochrony danych?
Nie zawsze, ponieważ pozornie usunięte informacje mogą pozwalać na ponowną identyfikację po połączeniu z innymi danymi. Sposób anonimizacji powinien uwzględniać konkretny zbiór, kontekst i możliwość odtworzenia tożsamości.
Kto powinien zatwierdzić wdrożenie AI w firmie?
Zależy to od zastosowania i struktury organizacji, ale zwykle potrzebna jest współpraca właściciela procesu, IT, bezpieczeństwa oraz osób odpowiedzialnych za ochronę danych i zgodność. Przy systemach wpływających na klientów lub pracowników warto uwzględnić także dział prawny i audyt.
Treść ma charakter praktycznego przewodnika i opiera się na ogólnych zasadach zarządzania ryzykiem, ochrony danych oraz bezpieczeństwa informacji; wymagania należy zweryfikować względem aktualnych przepisów i umów.
O tej treści
Redakcja serwisu Gadam z Botem · aktualizacja: 11 sierpnia 2026
Materiał przygotowuje redakcja serwisu z wykorzystaniem narzędzi sztucznej inteligencji, w oparciu o wymienione niżej źródła instytucjonalne. Nie są to przypisy do pojedynczych zdań, tylko podstawa merytoryczna działu. Treść ma charakter informacyjny; możliwości narzędzi AI zmieniają się szybko, więc przed decyzją sprawdź aktualną dokumentację dostawcy.
Źródła, na których opieramy ten dział: